
از مایکروسافت تا آژانس امنیت ملی آمریکا؛ چرا سیستمها مختل میشوند؟
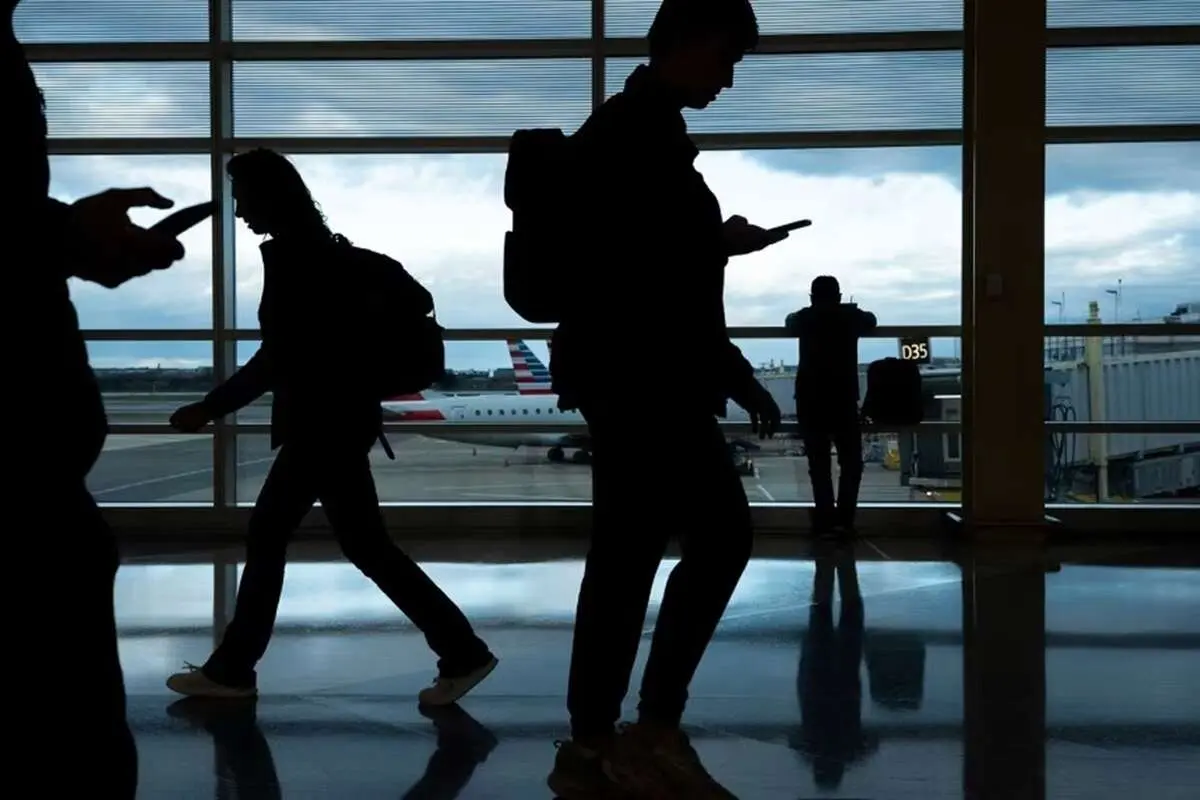
سی ان ان در گزارشی نوشت که شکنندگی سیستمهای آنلاین آمریکا هفته گذشته، پس از قطعیهای پیدرپی که پروازها، تجارت جهانی و سیستمهای امنیت ملی را مختل کرد، به نمایش گذاشته شد.
فرارو- قطعیهای پیدرپی سیستمهای آمریکایی در هفته گذشته که پروازها، تجارت جهانی و سامانههای امنیتی را مختل کرد، بار دیگر شکنندگی زیرساختهای دیجیتال و وابستگی گسترده به فناوریهای قدیمی را آشکار کرده است؛ وضعیتی که با گسترش هوش مصنوعی و توانایی آن در شناسایی سریع آسیبپذیریها، میتواند خطرات تازهای برای شبکههای حیاتی ایجاد کند.
به گزارش فرارو به نقل از سیانان، دیوید گلدمن، تحلیلگر فناوری، در گزارشی نوشت: شکنندگی سیستمهای آنلاین آمریکا هفته گذشته، پس از قطعیهای پیدرپی که پروازها، تجارت جهانی و سیستمهای امنیت ملی را مختل کرد، به نمایش گذاشته شد.
هیچکس نباید از این وضعیت شوکه شود؛ اینترنت مجموعهای وصلهپینهشده و سست از فناوریهاست که به برخی سیستمهای بهشدت قدیمی متکی است؛ سیستمهایی که آسیبپذیریهای متعددی دارند و بسیاری از این ضعفها تازه در سالهای اخیر کشف شدهاند.
یک کارتون معروف از وبسایت xkcd، تمام زیرساختهای دیجیتال مدرن را به شکل برج غولپیکری از بازی جنگا به تصویر میکشد که تنها یک بلوک عمودی باریک آن را نگه داشته است. روی این بلوک نوشته شده: «پروژهای که یک فرد تصادفی در نبراسکا از سال ۲۰۰۳ با بیرحمی در حال نگهداری آن بوده است.»
هوش مصنوعی به محققان امنیتی توانایی بسیار بیشتری برای شناسایی این نقاط ضعف و تقویت زیرساختها داده است؛ اما بازیگران مخرب نیز به ابزارهای مشابه دسترسی دارند و میتوانند نقاط آسیبپذیر را سریعتر پیدا کرده و از آنها سوءاستفاده کنند.
در چنین شرایطی، مسابقهای آغاز شده است. هوش مصنوعی شرکتها و دولتها را وادار میکند برای دور نگه داشتن دشمنان، تلاشهای امنیتی خود را بهشدت افزایش دهند؛ اما در همین مسیر، به نظر میرسد برخی شرکتها بهروزرسانیهای امنیتی را با شتابی منتشر میکنند که همیشه با آمادگی کامل همراه نیست.
به نظر میرسد هر یک از قطعیهای بزرگ هفته گذشته علت ریشهای متفاوتی داشته باشند. بررسیهای پزشکی قانونی زمانبر است و هنوز علت دقیق هر اختلال مشخص نشده؛ با این حال، نشانههای اولیه احتمال وقوع یک حمله هماهنگشده را رد میکند.
اما همه این حوادث ظاهراً یک آسیبپذیری مشترک دارند: فناوریهایی که زیرساخت اینترنت را تشکیل میدهند، برای دنیایی طراحی نشدهاند که در آن سیستمهای آنلاین تا این اندازه به یکدیگر وابستهاند و رایانهها میتوانند نقاط ضعف را سریعتر از انسانها شناسایی و مورد بهرهبرداری قرار دهند.
متیو گرین، عضو مؤسسه امنیت اطلاعات دانشگاه جانز هاپکینز، در این باره گفت: «این رویدادها به من در مورد تابآوری زیرساختهای دیجیتالمان اطمینان نمیدهد.»
گلدمن هشدار میدهد اگر قطعیهای بیشتری رخ دهد، نباید تعجب کرد.
PHP؛ یکی از ستونهای قدیمی و آسیبپذیر اینترنت
یکی از بلوکهای این برج جنگا، زبان برنامهنویسی PHP است؛ زبانی که احتمالاً بسیاری از مردم نام آن را نشنیدهاند، در حالی که حدود ۷۰ درصد وبسایتهای جهان از آن استفاده میکنند.
محققانی که تابستان امسال از عاملهای هوش مصنوعی استفاده میکردند، روشی برای سوءاستفاده از یک آسیبپذیری در PHP کشف کردند که میتوانست به مهاجمان اجازه دهد رمزهای عبور را بخوانند، پایگاههای داده را بهطور کامل سرقت کنند یا کنترل وبسایتها را در اختیار بگیرند.
این آسیبپذیری ماه گذشته برطرف شد؛ اما وجود یک نقص بزرگ در ابزاری چند دههای که تقریباً سهچهارم وبسایتها را پشتیبانی میکند، بهخوبی ابعاد مشکل اینترنت را نشان میدهد.
استوارت مدنیک، استاد امنیت فناوری اطلاعات در دانشگاه MIT، گفت: «ما به چیزهای زیادی وابستهایم که حتی در پشت صحنه از آنها چیزی نشنیدهایم و جامعه را اداره میکنند. از این نظر، ما به شدت در برابر چیزهایی آسیبپذیر شدهایم که حتی تا زمانی که مشکلی پیش نیاید، از آنها خبر نداریم.»
به همین دلیل، به گفته گلدمن، تشبیه دیگری که میتواند وضعیت اینترنت امروز را توصیف کند، کشتی تایتانیک است.
دیوارههای ضدآب این کشتی اقیانوسپیما برای تحمل خرابیهایی طراحی نشده بودند که از فرضیات بدترین سناریوی معماران آن فراتر میرفت. ربکا کراوتهامر، مدیرعامل و یکی از بنیانگذاران شرکت QuSecure، ارائهدهنده فناوری رمزنگاری برای دولت آمریکا، میگوید حتی بهترین سیستمهای طراحیشده نیز ممکن است در برابر تهدیدها و مشکلاتی تسلیم شوند که طراحان هنگام ساخت آنها قادر به تصورشان نبودهاند.
اکنون هوش مصنوعی نیز به این تهدیدها اضافه شده است.
هوش مصنوعی؛ هم ابزار دفاع و هم تهدیدی برای شبکهها
عاملهای هوش مصنوعی میتوانند سریعتر و طولانیتر از انسانها فعالیت کنند؛ قابلیتی که آنها را به ابزارهایی مؤثر برای یافتن حفرههای امنیتی از طریق آزمون و خطا تبدیل میکند.
یک نظریه که هنوز اثبات نشده، اما میان کارشناسان امنیتی بهطور گسترده مطرح است، این احتمال را در نظر میگیرد که قطعیهای اخیر با تلاشهای شتابزده برای نصب وصلههای امنیتی و مقابله با هکرها مرتبط باشند. این بهروزرسانیهای سریع ممکن است خود حاوی اشکالاتی باشند که به اختلال در سیستمها منجر شوند.
کریس کربس، مدیر سابق آژانس امنیت سایبری و زیرساخت ایالات متحده، روز سهشنبه در مصاحبهای با پاملا براون از سیانان گفت: «گاهی اوقات شما یک وصله امنیتی نصب میکنید، یک ارتقاء را در یک سیستم اعمال میکنید، سیستم به طور غیرعادی رفتار میکند و به اصطلاح واژگون میشود.»
او افزود: «فکر میکنم این موارد زیادی است که ما شاید با مایکروسافت و با FAA هفته گذشته دیدهایم.»
در همین حال، کلر لو گوس، استاد علوم کامپیوتر در دانشگاه کارنگی ملون، خاطرنشان کرد عاملهای هوش مصنوعی مستقل بهطور فزایندهای شبکهها را با تقاضای ترافیک بیسابقه تحت فشار قرار میدهند.
برای نمونه، مایکروسافت اعلام کرد سیستمهایش زیر بار ترافیک عظیم از کار افتادند و به دلیل اشکالی که در جریان یک بهروزرسانی ایجاد شده بود، نتوانستند خود را بازیابی کنند. ارزیابی اولیه اداره هوانوردی فدرال آمریکا (FAA) از قطعی گستردهای که به توقف سراسری پروازها منجر شد نیز نشان میداد یک بهروزرسانی روتر، ترافیک نامناسبی ارسال کرده و شبکههای این سازمان را تحت فشار قرار داده است.
هنوز مشخص نیست هوش مصنوعی در وقوع هر دو قطعی نقش داشته است یا خیر؛ اما چنین شرایطی بهطور فزایندهای در شبکهها مشاهده میشود.
کراوتهامر در این باره گفت: «هوش مصنوعی ممکن است به آزمون استرسی تبدیل شود که نقاط ضعفی را که دهههاست با آنها زندگی میکنیم، آشکار میکند.»
در آینده چه اتفاقی خواهد افتاد؟
شاید خبر خوب این باشد که این حوادث، با وجود شباهتهای موضوعی، به نظر نمیرسند بخشی از یک حمله سایبری هماهنگشده از سوی دشمن خارجی باشند. همانطور که جان میلر، همکار گلدمن، اشاره میکند، هنوز نمیتوان چنین احتمالی را بهطور کامل رد کرد؛ اما این حوادث بیشتر نشانههای یک نفوذ گسترده و هماهنگ به سیستمها را ندارند.
با این حال، نبود شواهدی از حمله سایبری نباید باعث آرامش شود. اگر زیرساختهای آمریکا بدون نفوذ سایبری تا این اندازه آسیبپذیر هستند، باید تصور کرد دشمنان در صورت تلاش برای حمله، چه ظرفیتهایی برای سوءاستفاده از این ضعفها خواهند داشت.
ریچارد کلارک، مسئول سابق مبارزه با تروریسم آمریکا در دولتهای جورج اچ. دبلیو. بوش، بیل کلینتون و جورج دبلیو. بوش، روز شنبه در مصاحبهای با مایکل اسمرکونیش از سیانان گفت: «این بدان معناست که حتی وقتی دشمنان ما سعی در حمله به ما ندارند، ما میتوانیم به خودمان حمله کنیم، فقط به این دلیل که سیستمها بسیار پیچیده و شکننده هستند.»
بنابراین، اگرچه اتفاقات هفته گذشته شاید چندان تعجبآور نباشند، اما باید بهعنوان زنگ خطری جدی تلقی شوند.
برخی کارشناسان خواستار تلاشی گسترده و هماهنگ برای مقاومسازی زیرساختهای حیاتی دیجیتال هستند. کراوتهامر معتقد است اصلاحات تدریجی دیگر پاسخگوی نیازهای امروز نیست.
او گفت: «ما بارها و بارها درمییابیم که اصلاحات تدریجی در زیرساختهایمان، دیگر برای حفظ سیستمهای تابآوری که به آنها نیاز داریم، کافی نیست. سیستمهای ما باید به گونهای به سمت تابآوری تکامل یابند که پیش از این هرگز نظیر آن را تجربه نکردهایم.»
با این حال، برخی درباره تحقق چنین تغییراتی تردید دارند. این مشکلات معمولاً بهصورت مقطعی رخ میدهند، برای مدتی در کانون توجه عمومی قرار میگیرند و پس از بازیابی سیستمها، به فراموشی سپرده میشوند.
مدنیک که پنج دهه در حوزه امنیت فناوری اطلاعات تدریس کرده است، میگوید: «ما در درس گرفتن از این مسائل عملکرد خوبی نداریم.»
به گفته کارشناسان، اختصاص ندادن منابع کافی برای رسیدگی به مشکل بنیادین سیستمهای قدیمی و آسیبپذیر در برابر تهدیدهای مدرن، خطر بروز مشکلاتی بهمراتب جدیتر در آینده را افزایش میدهد.
مدنیک در پایان هشدار داد: «من مدام تکرار میکنم که بدترین اتفاقات هنوز در راهند. تا به امروز هم، خلاف این موضوع ثابت نشده است.»