
گاردین: کرهشمالی هزینه برنامه هستهای و تسلیحاتی خود را با هک تامین میکند
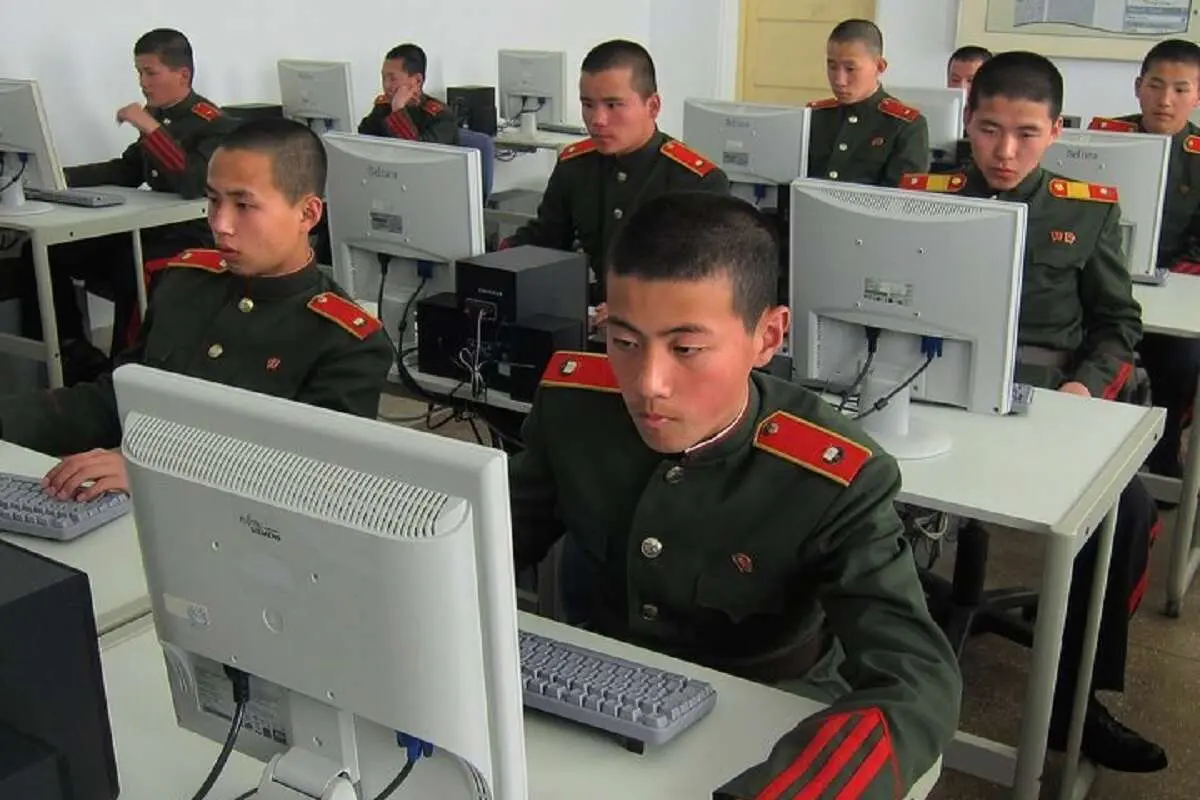
روزنامه گاردین با اشاره به مشکلات اقتصادی کره شمالی ادعا کرد که پیونگیانگ از نظارتهای ضعیف بر بخش ارز مجازی در نظام مالی جهانی بهره میبرد و از طریق هک رمز ارزها، برنامه هستهای و تسلیحاتی خود را تامین مالی میکند.
فرارو- گاردین در گزارشی مدعی شد که کارشناسان، از جمله شرکت «تیآرام لبز» (TRM Labs)، بهسرعت سرقت عظیم ۶.۳ میلیارد دلاری (۴.۷ میلیارد پوندی) رمزارزها از صرافی «بایننس» (Binance) را به گروه «تریدر-تریتر» (TraderTraitor) نسبت دادند؛ یک واحد هکری نخبه در کره شمالی که با نام «گروه لازاروس» (Lazarus Group) نیز شناخته میشود. اگرچه ممکن است این ارتباط هنوز بهطور قطعی اثبات نشده باشد، اما الگوی رفتاری آن کاملاً آشناست.
به گزارش فرارو به نقل از روزنامه گاردین، براساس ادعای این روزنامه، کیم جونگ اون، رهبر کره شمالی ذخایری از تسلیحات اتمی با حدود ۵۰ کلاهک هستهای را تحت کنترل دارد و در حال تامین نیرو و سلاح برای کمک به روسیه در جنگش در اوکراین بوده است. اما کره شمالی همچنین به شدت دچار فقر است؛ بر اساس ارزیابی سازمان ملل، ۴۰ درصد جمعیت آن دچار سوءتغذیه هستند و نزدیک به یک نفر از هر پنج کودک آن دچار کمبود رشد است.
کیاران مارتین، رئیس پیشین مرکز ملی امنیت سایبری بریتانیا، مدعی است که به نظر میرسد کره شمالی حوزه رمزارزها را هدف قرار داده است؛ زیرا بانکهای سنتی دفاعهای پیچیدهای ایجاد کردهاند که این بخشِ بهسرعت در حال رشد و کمنظارت، هنوز نتوانسته است به سطح آن برسد.
مارتین ادعا کرد: «در دهه گذشته، هکرها در بیش از ۳۰ مورد حمله به حوزه رمزارزها، مبالغی ۹ یا ۱۰ رقمی به جیب زدهاند. در همین بازه زمانی، تعداد بانکهای سنتی که در پی یک حمله سایبری متحمل زیانی بیش از ۱۰۰ میلیون دلار شدهاند، صفر یا یک مورد بوده است.»
هکهای مشکوک ارز دیجیتال تنها در سال ۲۰۲۳ به ۱۷ مورد و به ارزش ۷۵۰ میلیون دلار رسید. بزرگترین هک ارز دیجیتال جهان در فوریه ۲۰۲۵ رخ داد، زمانی که ۱.۵ میلیارد دلار از صرافی بایبیت به سرقت رفت. اداره تحقیقات فدرال آمریکا (افبیآی) آن را به تریدر تریتر نسبت داد.
این روزنامه در ادامه مدعی شد که کره شمالی عامل یکی از بزرگترین سرقتهای سایبری اخیر از یک بانک سنتی بود؛ حملهای به «بانک بنگلادش» در فوریه ۲۰۱۶. در این ماجرا، هکرهای کره شمالی با سوءاستفاده از اختلاف زمانی میان دو کشور، تلاش کردند ۹۵۱ میلیون دلار را بهطور غیرقانونی از حسابی که این بانک در «بانک فدرال رزرو نیویورک» داشت، خارج کنند.
یک اتفاق خوشیمن مانع از انتقال بخش عمده این پول به یک حساب واسط در فیلیپین شد. بانک کارگزار در خیابانی به نام «ژوپیتر» (Jupiter) واقع بود؛ از آنجا که واژه نخستِ نام این خیابان با نام یکی از کشتیهای تحریمشده ایرانی یکسان بود، بیشترِ تراکنشها متوقف شدند. در نهایت، ۸۱ میلیون دلار به سرقت رفت.
بریتانیا بهندرت هدف چنین حملاتی قرار گرفته است. در سال ۲۰۱۹، هکرهای کره شمالی تلاش کردند کنترل دستگاههای خودپرداز (ATM) متعلق به ۵۶ موسسه مالی را به دست بگیرند تا آنها را وادار به پرداخت مبالغی بسیار بیشتر از حد معمول کنند. مقامات بریتانیایی متوجه ماجرا شدند، به بانکها هشدار دادند و این حمله بدون هیچگونه پوشش رسانهای، بهآرامی خنثی شد. هک کردن ارتباط نزدیکی با دولت قدرتمند دارد.